
पीएचपी सफ्टवेयरमा गम्भीर सुरक्षा कमजोरी, सरकारीदेखि निजी प्रणालीसम्म जोखिम

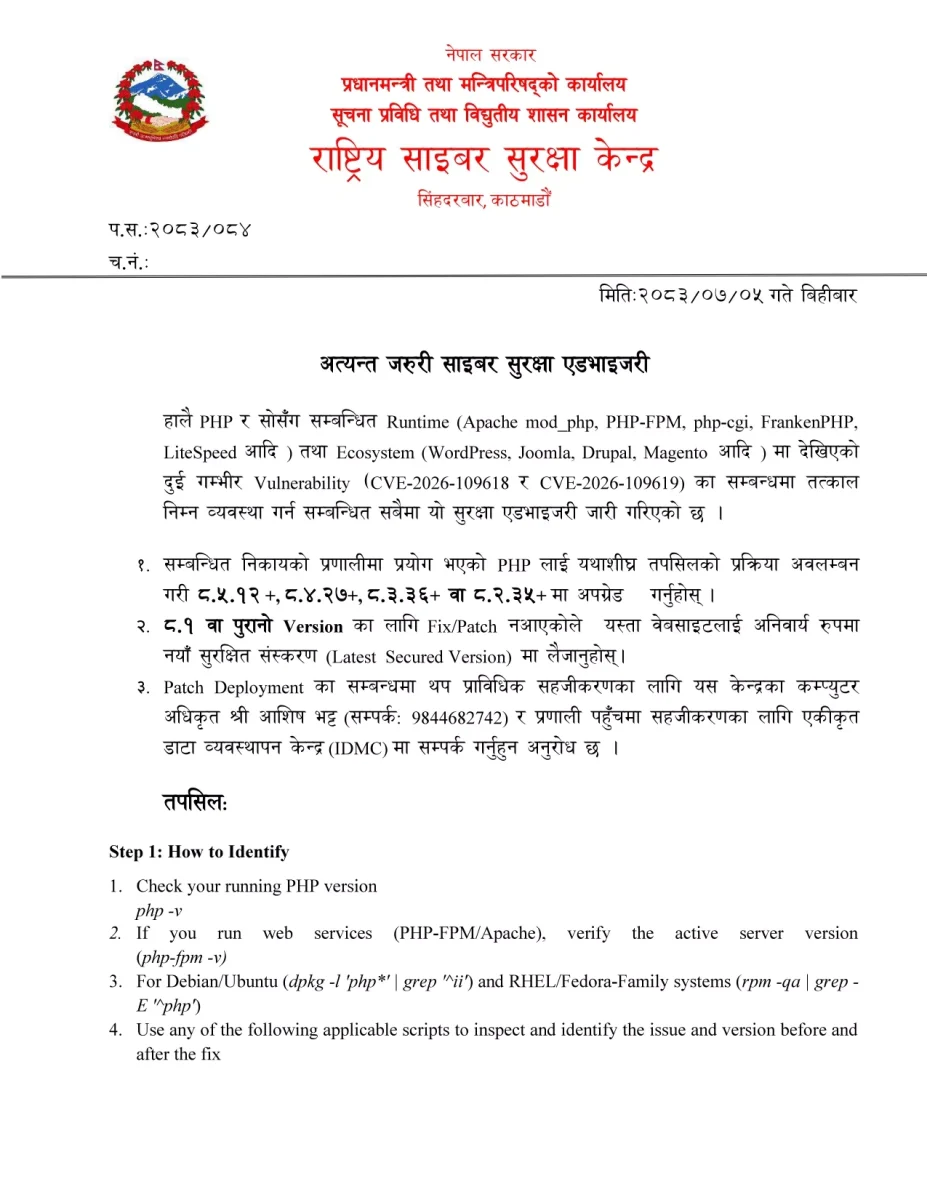
काठमाडौँ । वेबसाइट तथा अनलाइन प्रणालीमा प्रयोग हुने पीएचपी सफ्टवेयरमा गम्भीर सुरक्षा कमजोरी देखिएपछि राष्ट्रिय साइबर सुरक्षा केन्द्रले सम्बन्धित निकायलाई तत्काल सुरक्षा सतर्कता अपनाउन आग्रह गरेको छ। केन्द्रले सम्भावित साइबर आक्रमणबाट सरकारी तथा निजी क्षेत्रका अनलाइन प्रणालीलाई जोगाउन विशेष सुरक्षा एड्भाइजरी जारी गरेको हो।
केन्द्रका अनुसार पीएचपी तथा यससँग सम्बन्धित वेब सर्भर र सामग्री व्यवस्थापन प्रणालीमा दुईवटा गम्भीर प्राविधिक कमजोरी पहिचान भएका छन्। अपाचे, पीएचपी–एफपीएम र लाइटस्पिडजस्ता वेब सर्भर प्रणालीका साथै वर्डप्रेस, जुम्ला, ड्रुपल र म्याजेन्टोजस्ता सामग्री व्यवस्थापन प्रणालीमा समेत यसको प्रभाव पर्न सक्ने जनाइएको छ।
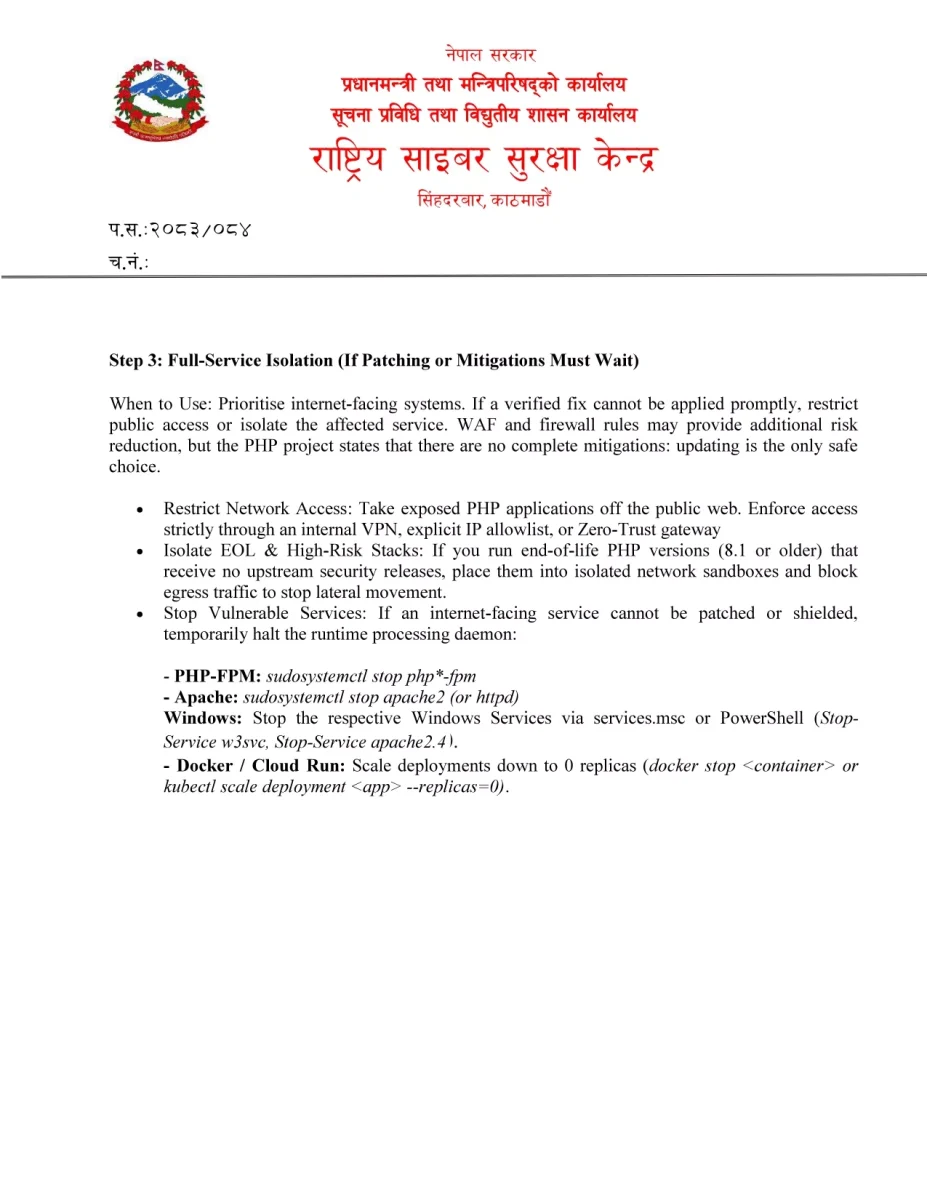
यी सुरक्षा कमजोरीको समयमै समाधान नगरिए वेबसाइट तथा अनलाइन प्रणालीमा अनधिकृत पहुँच स्थापित गर्ने र प्रणालीमा क्षति पुर्याउने जोखिम रहने केन्द्रले जनाएको छ। यस्तो जोखिमले सरकारी कार्यालय, वित्तीय संस्था, व्यावसायिक प्रतिष्ठान तथा अन्य अनलाइन सेवा प्रदायकका प्रणालीलाई समेत प्रभावित पार्न सक्ने भएकाले सम्बन्धित निकायलाई सतर्क रहन आग्रह गरिएको छ।
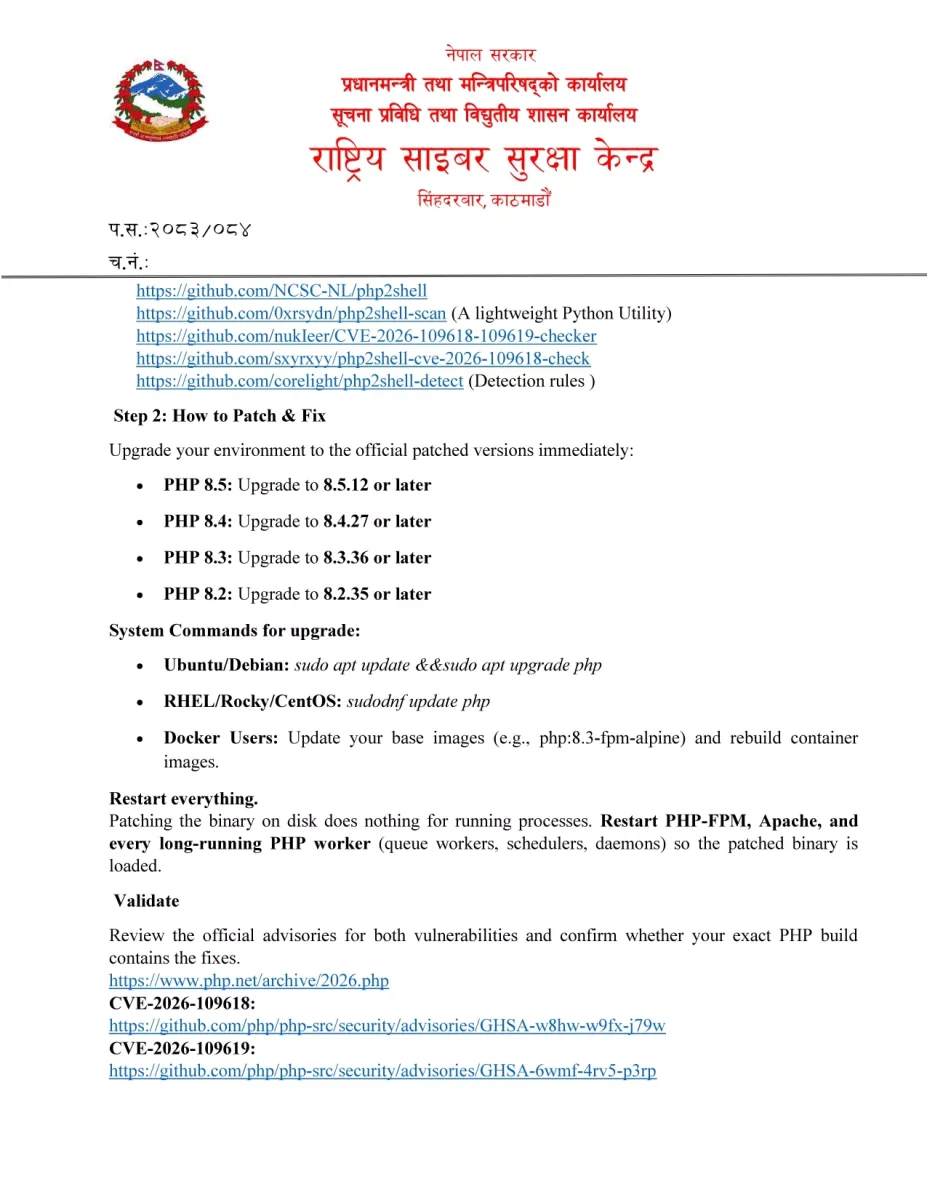
सुरक्षा जोखिम न्यूनीकरणका लागि केन्द्रले प्रयोगमा रहेका पीएचपी प्रणालीलाई सुरक्षित संस्करणमा अद्यावधिक गर्न सुझाव दिएको छ। त्यसअनुसार पीएचपीका ८.२.३५ वा सोभन्दा माथि, ८.३.३६ वा सोभन्दा माथि, ८.४.२७ वा सोभन्दा माथि र ८.५.१२ वा सोभन्दा माथिका सुरक्षित संस्करण प्रयोग गर्नुपर्नेछ।
त्यस्तै, पीएचपी ८.१ वा त्यसभन्दा पुराना संस्करणका लागि सुरक्षा सुधारसम्बन्धी प्याच उपलब्ध नहुने भएकाले त्यस्ता प्रणालीलाई नयाँ तथा सुरक्षित संस्करणमा स्थानान्तरण गर्न केन्द्रले जोड दिएको छ। पुराना संस्करणमै निर्भर रहँदा साइबर आक्रमणको जोखिम थप बढ्न सक्ने भएकाले प्रणाली अद्यावधिकलाई प्राथमिकतामा राख्नुपर्ने देखिएको छ।